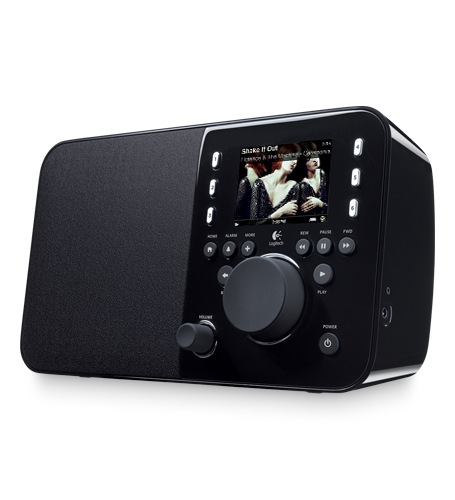
Nachdem mein bisheriger Radiowecker (ein Roku SoundBridge Radio) zum zweiten Mal den Geist aufgegeben hat, habe ich mich entschlossen mir einen neuen WLAN-Radiowecker zuzulegen. Wenn es ein Markengerät sein soll ist die Auswahl nicht sonderlich groß und somit viel meine Wahl auf das Logitech Squeezebox Radio, welches derzeit für Rund 120 Euro bei Amazon zu haben ist.
Diese Frage beantwortet Facebook mittlerweile und erteilt detailliert Auskunft. Seit Kurzem ist es möglich in den Kontoeinstellungen das eigene Facebook Profil herunterzuladen. Unter anderem beinhaltet dieser Download die persönlichen Fotos, Nachrichten, Freunde, Likes, Chronik-Einträge, Login/Logout Vorgänge, Veranstaltungen und vieles mehr. Auch historische Daten wie eventuell vorhandene vorherige Namen sind im "erweiterten" Archivdownload inbegriffen. Ob diese Daten allerdings vollständig sind ist nach wie vor unklar. Dennoch ein Anfang und interessant zu sehen, welche Daten Facebook zu jedem Benutzer sammelt und gespeichert hält.
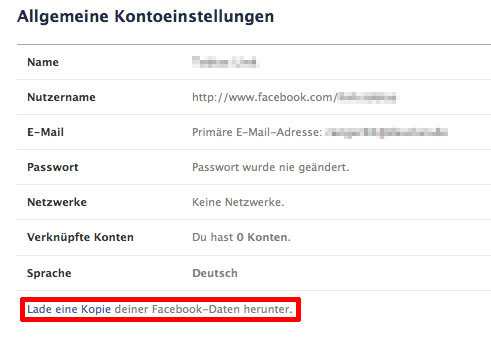
Die Erstellung dieses Archives kann in den Kontoeinstellungen auf Facebook direkt beauftragt werden. Facebook benötigt allerdings ein wenig Zeit und benachrichtigt per Mail, sobald das Archiv fertiggestellt und zum Download bereit steht.

Es ist die erste Abmahnung in dieser Form. Dennoch haben Rechtsanwälte bereits vor einigen Tagen in einem ARD-Beitrag darauf hingewiesen, dass Facebook Nutzer nicht nur für selbst gepostete Inhalte haften, sondern ggf. auch für Inhalte Dritter an der eigenen Facebook Wall (neuerdings Chronik genannt).
Im aktuellen Fall hat ein Dritter ein urheberrechtlich geschütztes Foto an die Chronik eines Freundes gepostet. Dieser Freund hat jetzt die entsprechende Abmahnung und Aufforderung zur sofortigen Löschung des Bildes erhalten. Schadensersatzforderungen sind nach wie vor offen - sollen aber (sobald bekannt ist wie lange das Bild bereits unrechtsmäßig online ist) folgen.
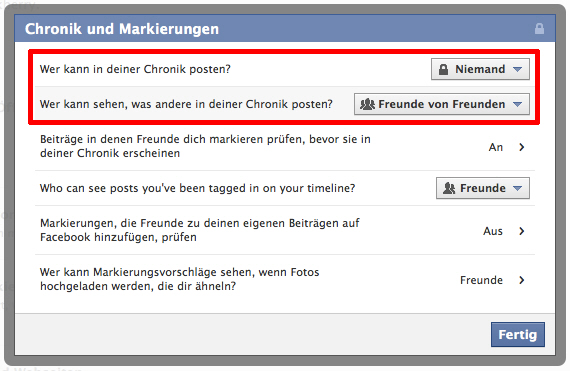
Abhilfe schafft es das Posten an die eigene Chronik durch Dritte zu sperren oder die entsprechenden Beiträge nur für einen eingeschränkten Personenkreis sichtbar zu machen. In den Privatsphären-Einstellungen können die rot markierten Einstellungen definiert werden.

Vor dem Verkauf oder dem Umtausch einer Festplatte ist es sehr empfehlenswert die Festplatte sicher zu löschen, damit die persönlichen Daten (die auf der Festplatte gespeichert waren) auch persönlich bleiben. Immerhin lassen sich "gelöschte" Dateien in vielen Fällen sehr einfach wiederherstellen.
Um unter Linux eine Festplatte unwiederruflich zu löschen können wir auf das Programm "wipe" zurückgreifen, welches sich unter Debian-basierten Linux-Systemen einfach mit
# apt-get install wipe
nachinstallieren lässt. Eine zusätzliche Konfiguration ist nicht nötig, denn der Aufruf mit dem Befehl
# wipe /dev/sda
als root startet nach Bestätigung den Löschprozess. /dev/sda ist natürlich durch die zu löschende Partition, Festplatte oder Datei auszutauschen.
Für die Löschung können aber auch "Hausmittel" wie das standardmäßig vorinstallierte Programm "dd" verwendet werden. Allerdings gibt es bei der Löschung mit dd keine Statusinformationen während dem Löschen. Die Löschung mit dd kann mit dem Befehl
# dd if=/dev/urandom of=/dev/sda bs=1M
gestartet werden. Allerdings sollte dieser Befehl einige Male wiederholt werden - empfehlenswert mindestens drei Mal.
Beide Vorschläge benötigen ggf. viele Stunden oder Tage bis zur Fertigstellung. Diese Zeit sollte aber unbedingt investiert werden!
"Da liegt was in der Luft..." und dieses mal sogar für den Mac. Aufgrund der immer noch steigenden Anzahl an infizierten Mac-Systemen möchte auch ich auf die Gefahr des Flashback Trojaners aufmerksam machen.
Ein klein wenig Naivität gehört aber schon dazu sich diesen Trojaner einzufangen. Immerhin wird der Benutzer bei der "Installation" des Trojaners nach dem Administrations-Passwort gefragt. Das tückische daran ist, dass sich die Installation als "Flash Player" Installation ausgibt und viele Nutzer den Schwindel nicht erkennen.
Erst durch eine von Apple lange Zeit ungepatchte Sicherheitslücke in Java kommt es überhaupt zu diesem Installationsdialog. Am vergangenen Mittwoch zählte Dr. Web bereits über eine halbe Million betroffene Systeme. In der Zwischenzeit wurde die Zahl der infizierten Systeme mehrfach nach oben korrigiert und steht zum Zeitpunkt dieses Artikels bei rund 670.000.
Hilfe schaffen diverse Tools, die das eigene System auf Infektion prüfen und ggf. den Trojaner entfernen.